
Полезно
22.10.2026
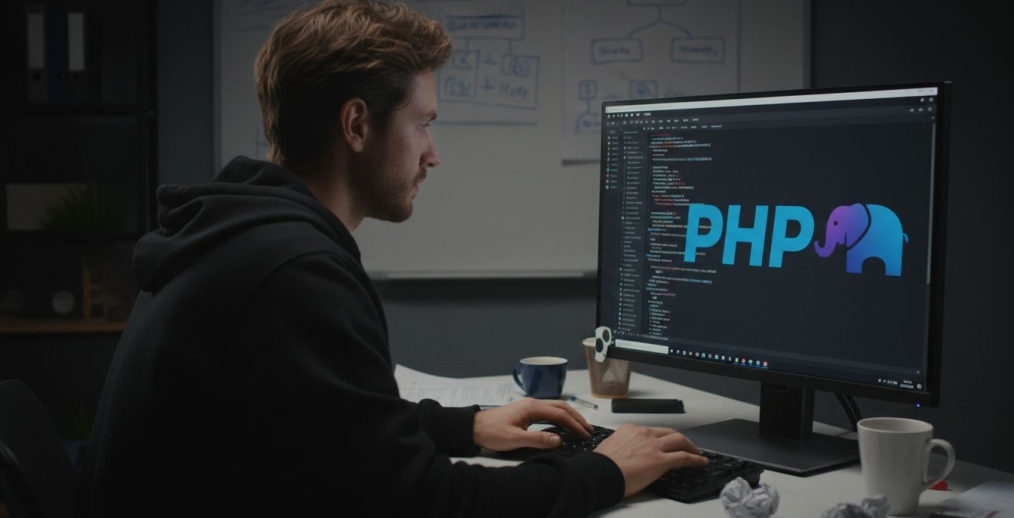
Правителствени институции, организации и онлайн платформи в различни държави временно спряха свои уебсайтове след откриването на две критични уязвимости в PHP – технология, използвана от близо 70% от уебсайтовете по света. Проблемът, известен като PHP2Shell, създава сериозен риск за сигурността на милиони уеб приложения.
На 21 октомври 2026 г. разработчиците на PHP публикуваха спешни актуализации за сигурност. Според BBC и The Guardian сред организациите, предприели превантивно спиране на онлайн услуги, са правителствени институции в няколко европейски държави, местни власти във Великобритания и Wikimedia Foundation, организацията зад Wikipedia. Част от страниците на BBC също бяха временно недостъпни.
В повечето случаи прекъсванията са предпазна мярка, докато организациите проверяват и актуализират системите си, а не доказателство за осъществена кибератака.
Какво представлява PHP2Shell и защо рискът е толкова голям?
Двете уязвимости, идентифицирани като CVE-2026-109618 и CVE-2026-109619, са оценени с критична степен на опасност – 9.2 от 10 точки по скалата CVSS.
При определени условия те позволяват на атакуващи да изпълняват зловреден код върху уязвими сървъри, без да разполагат с потребителско име или парола. Потенциалните последствия включват кражба на информация, компрометиране на приложения, инсталиране на зловреден софтуер и прекъсване на бизнес услуги.
Особено интересен е фактът, че уязвимостите са съществували в кода на PHP повече от десетилетие, но са открити едва сега с помощта на инструменти, базирани на изкуствен интелект. Същите технологии обаче могат да бъдат използвани и от киберпрестъпници за ускоряване на разработването на атаки.
Използвате WordPress или онлайн магазин? Проверете дали сайтът ви е защитен от PHP2Shell
PHP е основна технология за популярни платформи като WordPress, WooCommerce, Drupal, Joomla и множество системи за електронна търговия. Това означава, че проблемът може да засегне не само големи корпоративни системи, но и сравнително малки бизнес сайтове и онлайн магазини.
Дори редовното актуализиране на WordPress и неговите плъгини не гарантира, че използваната версия на PHP е защитена. Тя се управлява на ниво сървър и изисква отделна проверка.
Разработчиците на PHP публикуваха актуализирани версии 8.2.35, 8.3.36, 8.4.27 и 8.5.12, които отстраняват уязвимостите.
Организациите трябва да проверят версиите на PHP, използвани от техните сайтове и приложения, и да приложат необходимите актуализации. Особено внимание заслужават публично достъпните системи, обработващи клиентски данни, плащания и друга чувствителна информация.
Как WAF защитата помага за ограничаване на риска?
Кризата с PHP2Shell още веднъж показва значението на многослойната защита на уеб приложенията.
Web Application Firewall (WAF) анализира входящия уеб трафик и може да блокира злонамерени заявки, включително опити за експлоатиране на известни уязвимости. При критични заплахи като PHP2Shell правилно конфигурираният WAF осигурява допълнителна защита, особено в периода между откриването на уязвимостта и инсталирането на необходимите актуализации.
ЕВОЛИНК предлага WAF услуга за защита на уебсайтове, онлайн магазини и бизнес приложения. В рамките на деня, в който уязвимостите бяха обявени, в услугата бяха внедрени специални правила за защита срещу CVE-2026-109618 и CVE-2026-109619. Те блокират заявки, характерни за опитите за експлоатиране на PHP2Shell, и намаляват риска за клиентските сайтове, докато се извършва актуализацията на PHP.a
WAF не замества актуализирането на PHP, тъй като уязвимостите са в самата среда за изпълнение. Затова препоръчваме на клиентите си да проверят версията на PHP на своите сървъри, да приложат актуализациите възможно най-скоро и да запазят WAF защитата включена като допълнителен защитен слой.
Случаят с PHP2Shell е още едно напомняне, че киберсигурността изисква постоянна готовност за реакция. За бизнеса това означава не само редовни софтуерни актуализации, но и надеждни механизми за защита, наблюдение и навременно ограничаване на нововъзникващите заплахи.